Domain pkiw.de kaufen?
Wir ziehen mit dem Projekt
pkiw.de um.
Sind Sie am Kauf der Domain
pkiw.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pkiw.de kaufen?
Ist es möglich, über eine Securepoint Firewall anstatt einen IP-Adressen-Filter einen MAC-Adressen-Filter zu konfigurieren?
Ja, es ist möglich, über eine Securepoint Firewall einen MAC-Adressen-Filter zu konfigurieren. Dies ermöglicht es, den Zugriff auf das Netzwerk basierend auf den MAC-Adressen der Geräte zu kontrollieren. Dies kann nützlich sein, um den Zugriff auf das Netzwerk auf bestimmte Geräte zu beschränken oder unerwünschte Geräte zu blockieren. **
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
Ähnliche Suchbegriffe für Securepoint-FIREWALL-RC100-G5
Top-Angebote
Produkte zum Begriff Securepoint-FIREWALL-RC100-G5:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Securepoint RC200 G5, FirewallBis maximal 50 UTM Benutzer, inkl. WLAN. Firewall, VPN-Gateway, zwei Virus-/Malware-Scanner, High-End Spam-Filter, Echtzeit Content-Filter für Web und E-Mail, Zero-Day-Protection, IDS, Authentifizierung, ACME Zertifikate (Let's Encrypt), etc. (zur Aktivierung ist eine Infinity-Lizenz notwendig). Der Vor-Ort-Service (VOS) findet im Regelfall innerhalb eines Werktages (ohne zusätzliche Kosten) durch ein Netzwerk ausgewählter Wortmann-Servicepartner statt. Der Vor-Ort-Service ist verfügbar in Deutschland, Österreich, Schweiz, Niederlande, Belgien und Luxemburg. Der Vor-Ort-Service gilt solange der Kunde eine Infinity-Lizenz für das Gerät hat und das für maximal fünf Jahre nach Erwerb des Gerätes.1219,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **
-
Was ist der Unterschied zwischen Public-Key-Kryptographie und symmetrischer Verschlüsselung, und wie wird die Sicherheit von öffentlichen Schlüsseln in der Kryptographie gewährleistet?
Public-Key-Kryptographie verwendet zwei verschiedene Schlüssel für Verschlüsselung und Entschlüsselung, während symmetrische Verschlüsselung denselben Schlüssel für beide Prozesse verwendet. Die Sicherheit von öffentlichen Schlüsseln wird durch mathematische Algorithmen und Protokolle wie RSA oder ECC gewährleistet, die es schwierig machen, den privaten Schlüssel aus dem öffentlichen Schlüssel abzuleiten. Zudem werden öffentliche Schlüssel durch digitale Zertifikate von vertrauenswürdigen Zertifizierungsstellen authentifiziert, um sicherzustellen, dass sie tatsächlich von der beabsichtigten Partei stammen. **
-
Wie funktioniert Public-Key-Kryptographie und wie wird sie zur sicheren Verschlüsselung von Daten eingesetzt?
Public-Key-Kryptographie verwendet ein Schlüsselpaar: einen öffentlichen und einen privaten Schlüssel. Der öffentliche Schlüssel wird zum Verschlüsseln von Daten verwendet, während der private Schlüssel zum Entschlüsseln dient. Durch den Austausch des öffentlichen Schlüssels können Daten sicher übertragen werden, da nur der Besitzer des privaten Schlüssels sie entschlüsseln kann. **
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie gegenüber der herkömmlichen symmetrischen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein Vorteil gegenüber der symmetrischen Verschlüsselung ist, dass der öffentliche Schlüssel sicher übertragen werden kann, da er nicht geheim gehalten werden muss. Zudem ermöglicht die Public-Key-Kryptographie digitale Signaturen und die sichere Kommunikation zwischen Parteien, die sich nicht persönlich kennen. **
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie im Vergleich zur herkömmlichen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein großer Vorteil ist, dass der öffentliche Schlüssel sicher verteilt werden kann, ohne die Sicherheit des privaten Schlüssels zu gefährden, was bei herkömmlichen Verschlüsselungsmethoden nicht möglich ist. **
Top-Angebote
Produkte zum Begriff Securepoint-FIREWALL-RC100-G5:
-
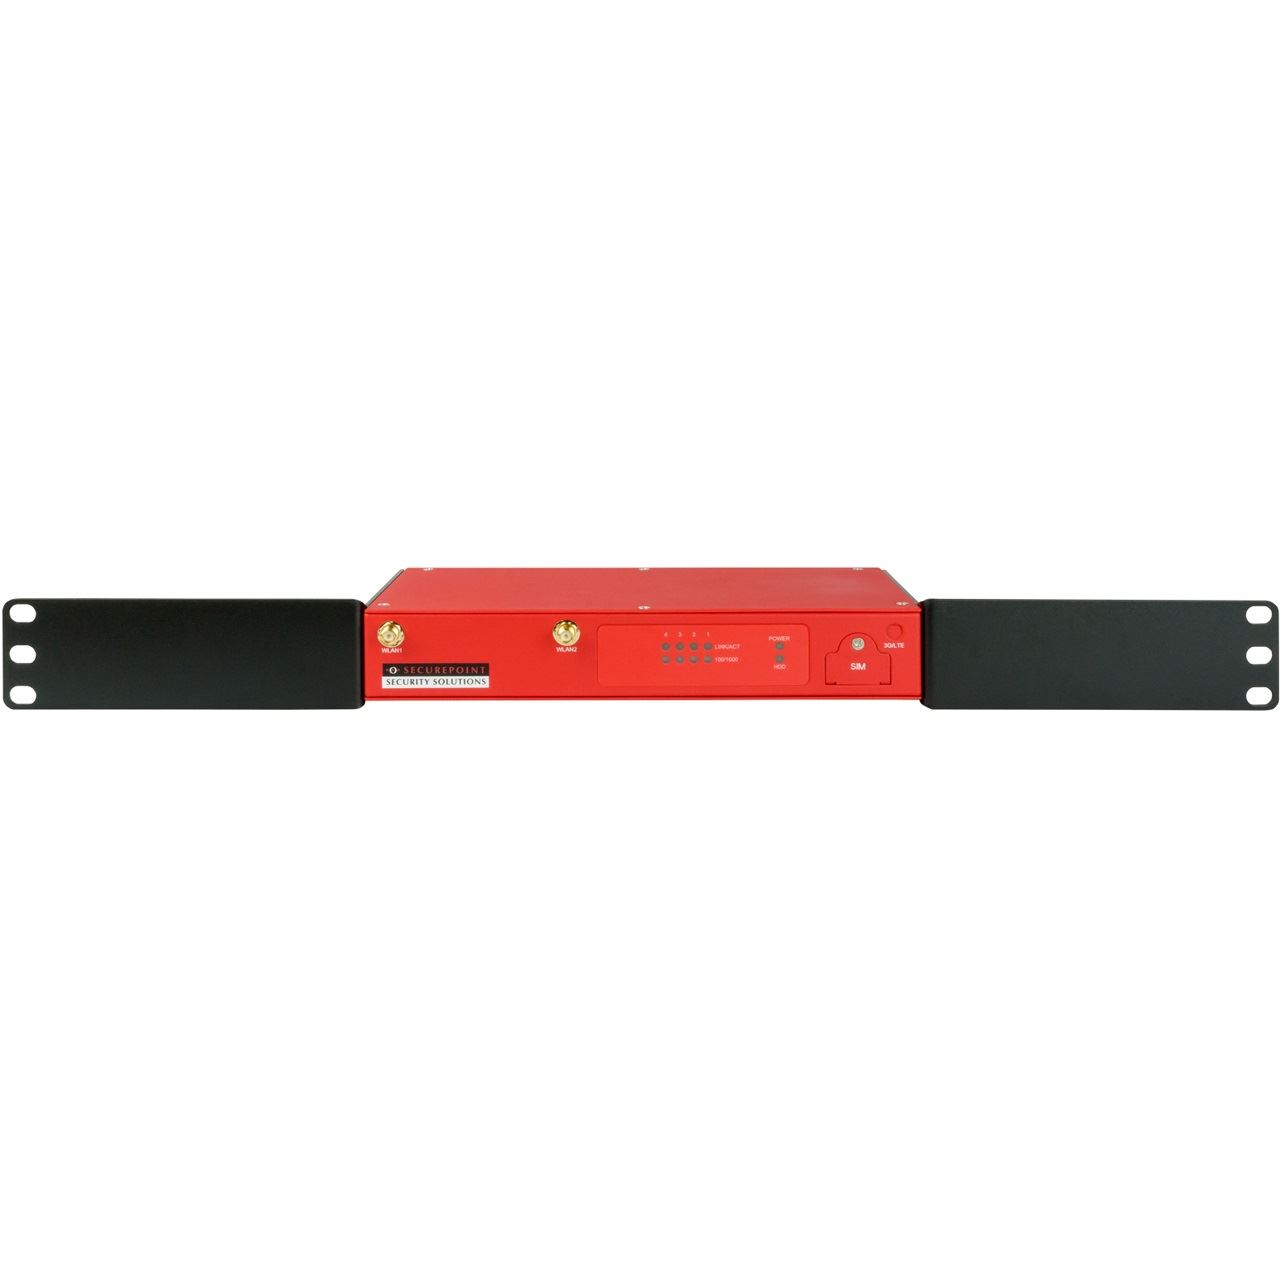
Securepoint FIREWALL RC100 G5, FirewallDie Securepoint Firewall RC100 G5 ist eine leistungsstarke UTM-Appliance, die für den Einsatz in kleinen bis mittelgrossen Netzwerken konzipiert wurde. Mit einer maximalen Benutzeranzahl von 25 bietet sie umfassende Sicherheitsfunktionen, darunter eine Firewall, ein VPN-Gateway, mehrere Virus- und Malware-Scanner sowie einen hochentwickelten Spam-Filter. Die Appliance gewährleistet durch Echtzeit-Content-Filterung für Web und E-Mail sowie Zero-Day-Protection einen hohen Schutz vor Bedrohungen. Die Unterstützung von ACME-Zertifikaten ermöglicht eine einfache Verwaltung von SSL-Zertifikaten. Die Firewall bietet einen Durchsatz von bis zu 3,74 Gbit/s und ist mit verschiedenen WLAN-Standards kompatibel, was eine flexible Netzwerkintegration ermöglicht. Der Vor-Ort-Service in mehreren europäischen Ländern sorgt für zusätzliche Unterstützung und Sicherheit. - Firewall-Durchsatz von 3,74 Gbit/s für hohe Datenverarbeitungsgeschwindigkeit - VPN-Durchsatz von 0,69 Gbit/s für sichere Verbindungen - Echtzeit-Content-Filterung für Web und E-Mail zur Bedrohungserkennung - Unterstützung von WLAN-Standards wie Wi-Fi 4 und Wi-Fi 5 für flexible Netzwerknutzung - Inklusive Vor-Ort-Service in mehreren europäischen Ländern.819,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
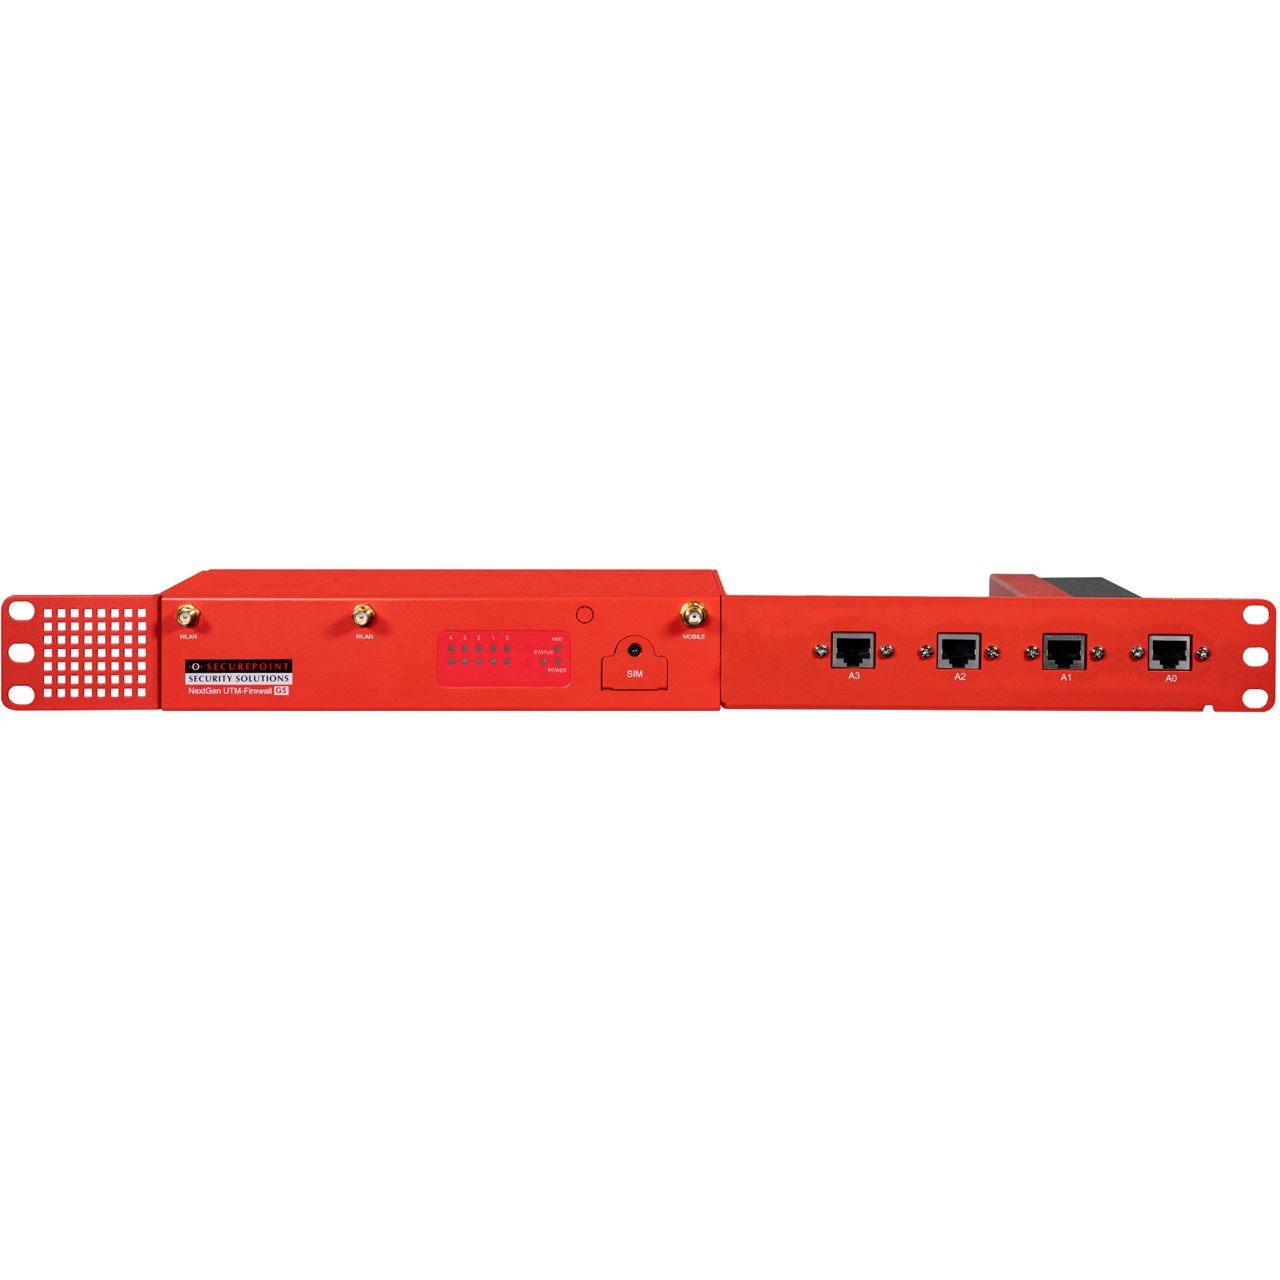
Securepoint Rackmount-Kit Premium für RC100 G5, FirewallMit Ausführungen der 4 LAN-Ports und Halterung für bis zu 2 Netzteile, ausschliesslich für die neue Hardware-Generation "G5" konzipiert. Kann auch für RC200 G5 genutzt werden, sofern der SFP-Port nicht benötigt wird.209,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist es möglich, über eine Securepoint Firewall anstatt einen IP-Adressen-Filter einen MAC-Adressen-Filter zu konfigurieren?
Ja, es ist möglich, über eine Securepoint Firewall einen MAC-Adressen-Filter zu konfigurieren. Dies ermöglicht es, den Zugriff auf das Netzwerk basierend auf den MAC-Adressen der Geräte zu kontrollieren. Dies kann nützlich sein, um den Zugriff auf das Netzwerk auf bestimmte Geräte zu beschränken oder unerwünschte Geräte zu blockieren. **
-
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
-
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **
-
Was ist der Unterschied zwischen Public-Key-Kryptographie und symmetrischer Verschlüsselung, und wie wird die Sicherheit von öffentlichen Schlüsseln in der Kryptographie gewährleistet?
Public-Key-Kryptographie verwendet zwei verschiedene Schlüssel für Verschlüsselung und Entschlüsselung, während symmetrische Verschlüsselung denselben Schlüssel für beide Prozesse verwendet. Die Sicherheit von öffentlichen Schlüsseln wird durch mathematische Algorithmen und Protokolle wie RSA oder ECC gewährleistet, die es schwierig machen, den privaten Schlüssel aus dem öffentlichen Schlüssel abzuleiten. Zudem werden öffentliche Schlüssel durch digitale Zertifikate von vertrauenswürdigen Zertifizierungsstellen authentifiziert, um sicherzustellen, dass sie tatsächlich von der beabsichtigten Partei stammen. **
Ähnliche Suchbegriffe für Securepoint-FIREWALL-RC100-G5
-
Securepoint RC200 G5, FirewallBis maximal 50 UTM Benutzer, inkl. WLAN. Firewall, VPN-Gateway, zwei Virus-/Malware-Scanner, High-End Spam-Filter, Echtzeit Content-Filter für Web und E-Mail, Zero-Day-Protection, IDS, Authentifizierung, ACME Zertifikate (Let's Encrypt), etc. (zur Aktivierung ist eine Infinity-Lizenz notwendig). Der Vor-Ort-Service (VOS) findet im Regelfall innerhalb eines Werktages (ohne zusätzliche Kosten) durch ein Netzwerk ausgewählter Wortmann-Servicepartner statt. Der Vor-Ort-Service ist verfügbar in Deutschland, Österreich, Schweiz, Niederlande, Belgien und Luxemburg. Der Vor-Ort-Service gilt solange der Kunde eine Infinity-Lizenz für das Gerät hat und das für maximal fünf Jahre nach Erwerb des Gerätes.1219,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Securepoint G5 Security UTM Appliance, FirewallMehr Leistung, mehr Sicherheit. Leistungssteigerung und nachhaltiger Schutz: Die neue UTM-Firewall der G5-Serie verfügt über vollständig optimierte, leistungsstarke Hardware mit CPUs der neuesten Generation und aktualisierten Chipsätzen. Der Stromverbrauch wurde optimiert, sodass die aktuelle Generation mehr Leistung pro Watt bietet. Energieeffiziente Hardware und leistungsstarke Software mit kontinuierlichen Updates aus der Cloud sorgen für einen geringeren Stromverbrauch und minimale Reaktionszeiten auf neue Bedrohungen in der G5-Serie. Highlights: - UTM-Firewall der Unternehmensklasse - Bis zu 100 UTM-Nutzer - Firewall-Durchsatz: 13 GBit/s - VPN-Durchsatz: 1,5 GBit/s - LAN-Ports: 6 x 1 GBit/s (max. 14 mit Erweiterungsmodul) - SFP-Ports (OnBoard): 2 x 1 GBit - Anschlüsse: HDMI (hinten), 2 x USB 3.0, Konsolenport RJ45 - Besonders kurz, wodurch sie sich besonders gut für 19-Zoll-Wand- und Verkabelungsschränke eignet - Einfache Installation über Halterungen im Serverrack Produktart: - Firewall - Kategorie (ElektroG): relevant, Kategorie 6: kleine Geräte der IT- und Telekommunikationstechnik Spezifikationen: - Integrierter Lüfter - Anwendungsbereich: Innenbereich Anschlüsse: - Gesamtanzahl Kupferports (RJ45): 6 - Gesamtanzahl Glasfaserports (fest oder SFP): 2 Funktionen: - Rack-montierbar - UTM-Funktionalität: VPN-Unterstützung, Anti-Virus, Anti-Spam, Inhaltsfilter, Netzwerk-Firewall Stromversorgung: - Stromversorgung: extern Datenübertragung: - Bandbreite: 10/100/1000 MBit/s Grundlegende Eigenschaften: - Farbe: Rot - Höhe: 4,4 cm - Länge/Tiefe: 20 cm - Breite: 43 cm Lieferumfang: - Securepoint RC300S G5 Sicherheits-UTM-Gerät für bis zu 100 UTM-Nutzer: Firewall, VPN-Gateway, zwei Virus-/Malware-Scanner, hochentwickelter Spam-Filter, Echtzeit-Inhaltsfilter für Web und E-Mail, Nullstunden-Schutz, IDS/IPS, Authentifizierung usw.2669,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Public-Key-Kryptographie und wie wird sie zur sicheren Verschlüsselung von Daten eingesetzt?
Public-Key-Kryptographie verwendet ein Schlüsselpaar: einen öffentlichen und einen privaten Schlüssel. Der öffentliche Schlüssel wird zum Verschlüsseln von Daten verwendet, während der private Schlüssel zum Entschlüsseln dient. Durch den Austausch des öffentlichen Schlüssels können Daten sicher übertragen werden, da nur der Besitzer des privaten Schlüssels sie entschlüsseln kann. **
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
-
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie gegenüber der herkömmlichen symmetrischen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein Vorteil gegenüber der symmetrischen Verschlüsselung ist, dass der öffentliche Schlüssel sicher übertragen werden kann, da er nicht geheim gehalten werden muss. Zudem ermöglicht die Public-Key-Kryptographie digitale Signaturen und die sichere Kommunikation zwischen Parteien, die sich nicht persönlich kennen. **
-
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie im Vergleich zur herkömmlichen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein großer Vorteil ist, dass der öffentliche Schlüssel sicher verteilt werden kann, ohne die Sicherheit des privaten Schlüssels zu gefährden, was bei herkömmlichen Verschlüsselungsmethoden nicht möglich ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.