Domain pkiw.de kaufen?
Wir ziehen mit dem Projekt
pkiw.de um.
Sind Sie am Kauf der Domain
pkiw.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pkiw.de kaufen?
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **

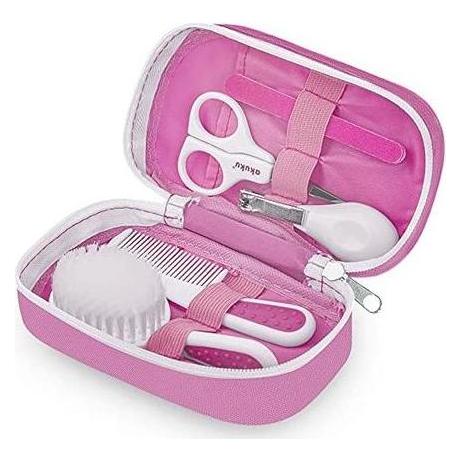
Ähnliche Suchbegriffe für Akuku-Sichere-Nagelschere-A0418
Top-Angebote
Produkte zum Begriff Akuku-Sichere-Nagelschere-A0418:
-
Kloep, Peter: Sichere Windows-InfrastrukturenSichere Windows-Infrastrukturen , Das Handbuch für Admins. Die neue Referenz von den Security-Profis. In 2. Auflage , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2. erweiterte und aktualisierte Auflage, Erscheinungsjahr: 20230203, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kloep, Peter~Weigel, Karsten, Edition: ENL, Auflage: 23002, Auflage/Ausgabe: 2. erweiterte und aktualisierte Auflage, Seitenzahl/Blattzahl: 811, Themenüberschrift: COMPUTERS / Security / General, Keyword: Active Directory GPO; Credential-Guard; Least-Privilege; Admin-Forest; Threat-Protection; WSUS; JIT Just in time; JEA Just enough; PKI CA; LAPS; Hand-Buch Bücher Kurse Seminare Workshops Wissen Tipps Training Ausbildung Fachinformatiker; Administration; Windows-Server Netzwerke, Fachschema: EDV / Theorie / Sicherheit~NET Server (.NET Server)~Windows NET Server~Kryptografie~Verschlüsselung, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Kryptografie, Verschlüsselungstechnologie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 242, Breite: 187, Höhe: 50, Gewicht: 1635, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2754441, Vorgänger EAN: 9783836273213, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 233756169,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie lässt sich Public Key Infrastructure (PKI) am effektivsten für die sichere Übertragung von Daten in einer Organisation implementieren?
PKI sollte in einer Organisation durch die Erstellung von digitalen Zertifikaten für die Authentifizierung und Verschlüsselung von Daten genutzt werden. Die Verwaltung der Zertifikate sollte zentralisiert und regelmäßig überwacht werden, um Sicherheitslücken zu vermeiden. Schulungen für Mitarbeiter sind wichtig, um die korrekte Nutzung von PKI zu gewährleisten. **
-
Was ist der Unterschied zwischen Public-Key-Kryptographie und symmetrischer Verschlüsselung, und wie wird die Sicherheit von öffentlichen Schlüsseln in der Kryptographie gewährleistet?
Public-Key-Kryptographie verwendet zwei verschiedene Schlüssel für Verschlüsselung und Entschlüsselung, während symmetrische Verschlüsselung denselben Schlüssel für beide Prozesse verwendet. Die Sicherheit von öffentlichen Schlüsseln wird durch mathematische Algorithmen und Protokolle wie RSA oder ECC gewährleistet, die es schwierig machen, den privaten Schlüssel aus dem öffentlichen Schlüssel abzuleiten. Zudem werden öffentliche Schlüssel durch digitale Zertifikate von vertrauenswürdigen Zertifizierungsstellen authentifiziert, um sicherzustellen, dass sie tatsächlich von der beabsichtigten Partei stammen. **
-
Wie funktioniert Public-Key-Kryptographie und wie wird sie zur sicheren Verschlüsselung von Daten eingesetzt?
Public-Key-Kryptographie verwendet ein Schlüsselpaar: einen öffentlichen und einen privaten Schlüssel. Der öffentliche Schlüssel wird zum Verschlüsseln von Daten verwendet, während der private Schlüssel zum Entschlüsseln dient. Durch den Austausch des öffentlichen Schlüssels können Daten sicher übertragen werden, da nur der Besitzer des privaten Schlüssels sie entschlüsseln kann. **
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie gegenüber der herkömmlichen symmetrischen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein Vorteil gegenüber der symmetrischen Verschlüsselung ist, dass der öffentliche Schlüssel sicher übertragen werden kann, da er nicht geheim gehalten werden muss. Zudem ermöglicht die Public-Key-Kryptographie digitale Signaturen und die sichere Kommunikation zwischen Parteien, die sich nicht persönlich kennen. **
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie im Vergleich zur herkömmlichen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein großer Vorteil ist, dass der öffentliche Schlüssel sicher verteilt werden kann, ohne die Sicherheit des privaten Schlüssels zu gefährden, was bei herkömmlichen Verschlüsselungsmethoden nicht möglich ist. **
Top-Angebote
Produkte zum Begriff Akuku-Sichere-Nagelschere-A0418:
-
Kloep, Peter: Sichere Windows-InfrastrukturenSichere Windows-Infrastrukturen , Das Handbuch für Admins. Die neue Referenz von den Security-Profis. In 2. Auflage , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2. erweiterte und aktualisierte Auflage, Erscheinungsjahr: 20230203, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kloep, Peter~Weigel, Karsten, Edition: ENL, Auflage: 23002, Auflage/Ausgabe: 2. erweiterte und aktualisierte Auflage, Seitenzahl/Blattzahl: 811, Themenüberschrift: COMPUTERS / Security / General, Keyword: Active Directory GPO; Credential-Guard; Least-Privilege; Admin-Forest; Threat-Protection; WSUS; JIT Just in time; JEA Just enough; PKI CA; LAPS; Hand-Buch Bücher Kurse Seminare Workshops Wissen Tipps Training Ausbildung Fachinformatiker; Administration; Windows-Server Netzwerke, Fachschema: EDV / Theorie / Sicherheit~NET Server (.NET Server)~Windows NET Server~Kryptografie~Verschlüsselung, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Kryptografie, Verschlüsselungstechnologie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 242, Breite: 187, Höhe: 50, Gewicht: 1635, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2754441, Vorgänger EAN: 9783836273213, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 233756169,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
-
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **
-
Wie lässt sich Public Key Infrastructure (PKI) am effektivsten für die sichere Übertragung von Daten in einer Organisation implementieren?
PKI sollte in einer Organisation durch die Erstellung von digitalen Zertifikaten für die Authentifizierung und Verschlüsselung von Daten genutzt werden. Die Verwaltung der Zertifikate sollte zentralisiert und regelmäßig überwacht werden, um Sicherheitslücken zu vermeiden. Schulungen für Mitarbeiter sind wichtig, um die korrekte Nutzung von PKI zu gewährleisten. **
-
Was ist der Unterschied zwischen Public-Key-Kryptographie und symmetrischer Verschlüsselung, und wie wird die Sicherheit von öffentlichen Schlüsseln in der Kryptographie gewährleistet?
Public-Key-Kryptographie verwendet zwei verschiedene Schlüssel für Verschlüsselung und Entschlüsselung, während symmetrische Verschlüsselung denselben Schlüssel für beide Prozesse verwendet. Die Sicherheit von öffentlichen Schlüsseln wird durch mathematische Algorithmen und Protokolle wie RSA oder ECC gewährleistet, die es schwierig machen, den privaten Schlüssel aus dem öffentlichen Schlüssel abzuleiten. Zudem werden öffentliche Schlüssel durch digitale Zertifikate von vertrauenswürdigen Zertifizierungsstellen authentifiziert, um sicherzustellen, dass sie tatsächlich von der beabsichtigten Partei stammen. **
Ähnliche Suchbegriffe für Akuku-Sichere-Nagelschere-A0418
-
Wie funktioniert Public-Key-Kryptographie und wie wird sie zur sicheren Verschlüsselung von Daten eingesetzt?
Public-Key-Kryptographie verwendet ein Schlüsselpaar: einen öffentlichen und einen privaten Schlüssel. Der öffentliche Schlüssel wird zum Verschlüsseln von Daten verwendet, während der private Schlüssel zum Entschlüsseln dient. Durch den Austausch des öffentlichen Schlüssels können Daten sicher übertragen werden, da nur der Besitzer des privaten Schlüssels sie entschlüsseln kann. **
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
-
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie gegenüber der herkömmlichen symmetrischen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein Vorteil gegenüber der symmetrischen Verschlüsselung ist, dass der öffentliche Schlüssel sicher übertragen werden kann, da er nicht geheim gehalten werden muss. Zudem ermöglicht die Public-Key-Kryptographie digitale Signaturen und die sichere Kommunikation zwischen Parteien, die sich nicht persönlich kennen. **
-
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie im Vergleich zur herkömmlichen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein großer Vorteil ist, dass der öffentliche Schlüssel sicher verteilt werden kann, ohne die Sicherheit des privaten Schlüssels zu gefährden, was bei herkömmlichen Verschlüsselungsmethoden nicht möglich ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.