Domain pkiw.de kaufen?
Wir ziehen mit dem Projekt
pkiw.de um.
Sind Sie am Kauf der Domain
pkiw.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pkiw.de kaufen?
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **

Ähnliche Suchbegriffe für Passwort
Top-Angebote
Produkte zum Begriff Passwort:
-
Passwort-Logbuch - Passwort Liste - digitaler Nachlass/Erbe - Erinnerungsbuch - Nachschlagebuch - Notizbuch - Einlogbuch - Internet Organizer,Passwort-logbuch - Passwort Liste - Digitaler Nachlass/erbe - Erinnerungsbuch - Nachschlagebuch - Notizbuch - Einlogbuch - Internet Organizer, Taschenbuch Von Uwe H. Sültz,renate Sültz, Bod – Books On Demand, 978-3-7481-3725-2, Seitenanzahl: 523,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
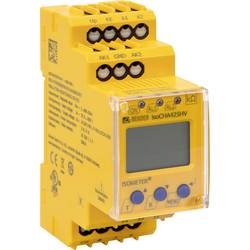
Bender isoCHA425-D4-4 eMobility Isolationsüberwachungsgerät Passwort B71036395Das ISOMETER® wird für DC-Ladestationen gemäß japanischem Ladestandard CHAdeMO für Spannungen zwischen DC 50 V und 400 V verwendet. Einpolige Isolationfehler werden mit einer Ansprechzeit ≤ 1 Sekunde gemeldet. Zweipolige Isolationsfehler innerhalb von 10 Sekunden. Die maximal zulässige Netzableitkapazität Ce beträgt 2 μF. Durch individuelle Parametrierung ist in jedem Falle die Anpassung an die Anlagen- und Einsatzbedingungen vor Ort vorzunehmen, um die Forderungen der Normen zu erfüllen. Beachten Sie die in den technischen Daten angegebenen Grenzen des Einsatzbereichs. Eine andere oder darüber hinausgehende Benutzung gilt als nicht bestimmungsgemäß DC Ladestationen für Elektrofahrzeuge nach japanischem Ladestandard CHAdeMO Das ISOMETER® misst den Effektivwert (trueRMS) der Netzspannung Un zwischen L+ und Lsowie die DC-Spannungen zwischen L+ und Erde (UL+e) und zwischen L- und Erde (UL-e). Es ermittelt ab einer Mindestnetzgleichspannung den Fehlerort „R%“, d. h. die Verteilung des Isolationswiderstands zwischen den Leitern L+ und L-, und kennzeichnet dies durch ein „+“ oder „-“ Zeichen zum Isolationswiderstandsmesswert. Der Wertebereich des Fehlerortes liegt bei ±100 %: Anzeige / Bedeutung -100 % / Einseitiger Fehler an Leiter L 0 % / Symmetrischer Fehler +100 % / Einseitiger Fehler an Leiter L+ Das ISOMETER® benutzt die serielle Hardware-Schnittstelle RS-485 mit folgenden Protokollen: • BMS Das BMS-Protokoll ist wesentlicher Bestandteil der BenderMessgeräte-Schnittstelle (BMS-Busprotokoll). Die Datenübertragung erfolgt mit ASCII-Zeichen. • Modbus RTU Modbus RTU ist ein Anwendungsschicht-Messaging-Protokoll und bietet Master/Slave-Kommunikation zwischen Geräten, die zusammen über Bussysteme und Netzwerke verbunden sind. Modbus-RTU-Nachrichten haben eine 16-Bit-CRC (CyclicRedundant Checksum), die die Zuverlässigkeit gewährleistet. • IsoData Das ISOMETER® sendet kontinuierlich mit einem Takt von ca. 1 Sekunde einen ASCIIDatenstring. Eine Kommunikation mit dem ISOMETER® ist in diesem Mode nicht möglich und es dürfen keine weiteren Sender an der RS-485 Busleitung angeschlossen sein. Die Parameter-Adresse, Baudrate und Parität für die SchnittstellenProtokolle werden im Menü „out“ konfiguriert.415,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist der Unterschied zwischen Public-Key-Kryptographie und symmetrischer Verschlüsselung, und wie wird die Sicherheit von öffentlichen Schlüsseln in der Kryptographie gewährleistet?
Public-Key-Kryptographie verwendet zwei verschiedene Schlüssel für Verschlüsselung und Entschlüsselung, während symmetrische Verschlüsselung denselben Schlüssel für beide Prozesse verwendet. Die Sicherheit von öffentlichen Schlüsseln wird durch mathematische Algorithmen und Protokolle wie RSA oder ECC gewährleistet, die es schwierig machen, den privaten Schlüssel aus dem öffentlichen Schlüssel abzuleiten. Zudem werden öffentliche Schlüssel durch digitale Zertifikate von vertrauenswürdigen Zertifizierungsstellen authentifiziert, um sicherzustellen, dass sie tatsächlich von der beabsichtigten Partei stammen. **
-
Wie funktioniert Public-Key-Kryptographie und wie wird sie zur sicheren Verschlüsselung von Daten eingesetzt?
Public-Key-Kryptographie verwendet ein Schlüsselpaar: einen öffentlichen und einen privaten Schlüssel. Der öffentliche Schlüssel wird zum Verschlüsseln von Daten verwendet, während der private Schlüssel zum Entschlüsseln dient. Durch den Austausch des öffentlichen Schlüssels können Daten sicher übertragen werden, da nur der Besitzer des privaten Schlüssels sie entschlüsseln kann. **
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
-
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie gegenüber der herkömmlichen symmetrischen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein Vorteil gegenüber der symmetrischen Verschlüsselung ist, dass der öffentliche Schlüssel sicher übertragen werden kann, da er nicht geheim gehalten werden muss. Zudem ermöglicht die Public-Key-Kryptographie digitale Signaturen und die sichere Kommunikation zwischen Parteien, die sich nicht persönlich kennen. **

Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie im Vergleich zur herkömmlichen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein großer Vorteil ist, dass der öffentliche Schlüssel sicher verteilt werden kann, ohne die Sicherheit des privaten Schlüssels zu gefährden, was bei herkömmlichen Verschlüsselungsmethoden nicht möglich ist. **
Wie kann die Public Key Infrastructure (PKI) in verschiedenen Bereichen wie Informationssicherheit, E-Commerce und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationssicherheit eingesetzt werden, um die Authentifizierung von Benutzern und die Sicherheit von sensiblen Informationen zu gewährleisten. Im E-Commerce kann die PKI verwendet werden, um die Integrität von Transaktionen zu sichern und die Vertraulichkeit von Zahlungsinformationen zu gewährleisten. In der Netzwerksicherheit kann die PKI eingesetzt werden, um die Verschlüsselung von Datenübertragungen zu ermöglichen und die Authentifizierung von Netzwerkgeräten zu gewährleisten. Durch den Einsatz von Zertifikaten und digitalen Signaturen kann die PKI dazu beitragen, die Sicherheit und Vertrauenswürdigkeit von Daten in verschiedenen Bereichen zu verbessern. **
Top-Angebote
Produkte zum Begriff Passwort:
-
Passwort-Logbuch - Passwort Liste - digitaler Nachlass/Erbe - Erinnerungsbuch - Nachschlagebuch - Notizbuch - Einlogbuch - Internet Organizer,Passwort-logbuch - Passwort Liste - Digitaler Nachlass/erbe - Erinnerungsbuch - Nachschlagebuch - Notizbuch - Einlogbuch - Internet Organizer, Taschenbuch Von Uwe H. Sültz,renate Sültz, Bod – Books On Demand, 978-3-7481-3725-2, Seitenanzahl: 523,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
-
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **
-
Was ist der Unterschied zwischen Public-Key-Kryptographie und symmetrischer Verschlüsselung, und wie wird die Sicherheit von öffentlichen Schlüsseln in der Kryptographie gewährleistet?
Public-Key-Kryptographie verwendet zwei verschiedene Schlüssel für Verschlüsselung und Entschlüsselung, während symmetrische Verschlüsselung denselben Schlüssel für beide Prozesse verwendet. Die Sicherheit von öffentlichen Schlüsseln wird durch mathematische Algorithmen und Protokolle wie RSA oder ECC gewährleistet, die es schwierig machen, den privaten Schlüssel aus dem öffentlichen Schlüssel abzuleiten. Zudem werden öffentliche Schlüssel durch digitale Zertifikate von vertrauenswürdigen Zertifizierungsstellen authentifiziert, um sicherzustellen, dass sie tatsächlich von der beabsichtigten Partei stammen. **
-
Wie funktioniert Public-Key-Kryptographie und wie wird sie zur sicheren Verschlüsselung von Daten eingesetzt?
Public-Key-Kryptographie verwendet ein Schlüsselpaar: einen öffentlichen und einen privaten Schlüssel. Der öffentliche Schlüssel wird zum Verschlüsseln von Daten verwendet, während der private Schlüssel zum Entschlüsseln dient. Durch den Austausch des öffentlichen Schlüssels können Daten sicher übertragen werden, da nur der Besitzer des privaten Schlüssels sie entschlüsseln kann. **
Ähnliche Suchbegriffe für Passwort
-
Bender isoCHA425-D4-4 eMobility Isolationsüberwachungsgerät Passwort B71036395Das ISOMETER® wird für DC-Ladestationen gemäß japanischem Ladestandard CHAdeMO für Spannungen zwischen DC 50 V und 400 V verwendet. Einpolige Isolationfehler werden mit einer Ansprechzeit ≤ 1 Sekunde gemeldet. Zweipolige Isolationsfehler innerhalb von 10 Sekunden. Die maximal zulässige Netzableitkapazität Ce beträgt 2 μF. Durch individuelle Parametrierung ist in jedem Falle die Anpassung an die Anlagen- und Einsatzbedingungen vor Ort vorzunehmen, um die Forderungen der Normen zu erfüllen. Beachten Sie die in den technischen Daten angegebenen Grenzen des Einsatzbereichs. Eine andere oder darüber hinausgehende Benutzung gilt als nicht bestimmungsgemäß DC Ladestationen für Elektrofahrzeuge nach japanischem Ladestandard CHAdeMO Das ISOMETER® misst den Effektivwert (trueRMS) der Netzspannung Un zwischen L+ und Lsowie die DC-Spannungen zwischen L+ und Erde (UL+e) und zwischen L- und Erde (UL-e). Es ermittelt ab einer Mindestnetzgleichspannung den Fehlerort „R%“, d. h. die Verteilung des Isolationswiderstands zwischen den Leitern L+ und L-, und kennzeichnet dies durch ein „+“ oder „-“ Zeichen zum Isolationswiderstandsmesswert. Der Wertebereich des Fehlerortes liegt bei ±100 %: Anzeige / Bedeutung -100 % / Einseitiger Fehler an Leiter L 0 % / Symmetrischer Fehler +100 % / Einseitiger Fehler an Leiter L+ Das ISOMETER® benutzt die serielle Hardware-Schnittstelle RS-485 mit folgenden Protokollen: • BMS Das BMS-Protokoll ist wesentlicher Bestandteil der BenderMessgeräte-Schnittstelle (BMS-Busprotokoll). Die Datenübertragung erfolgt mit ASCII-Zeichen. • Modbus RTU Modbus RTU ist ein Anwendungsschicht-Messaging-Protokoll und bietet Master/Slave-Kommunikation zwischen Geräten, die zusammen über Bussysteme und Netzwerke verbunden sind. Modbus-RTU-Nachrichten haben eine 16-Bit-CRC (CyclicRedundant Checksum), die die Zuverlässigkeit gewährleistet. • IsoData Das ISOMETER® sendet kontinuierlich mit einem Takt von ca. 1 Sekunde einen ASCIIDatenstring. Eine Kommunikation mit dem ISOMETER® ist in diesem Mode nicht möglich und es dürfen keine weiteren Sender an der RS-485 Busleitung angeschlossen sein. Die Parameter-Adresse, Baudrate und Parität für die SchnittstellenProtokolle werden im Menü „out“ konfiguriert.415,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
REINER SCT Authenticator - F-Secure Datenschutzpaket Passwort GeneratorIhr komplettes Datenschutzpaket aus Europa - Genial Einfach! Sorglos auf allen Geräten und allen Online-Accounts Seien Sie dem Hacker immer einen Schritt voraus - mit Ihrem kompletten Datenschutzpaket sind alle Ihre Online-Zugänge doppelt geschützt und alle Ihre wertvollen Daten bleiben in Europa (Deutschland und Finnland). Dabei werden keinerlei Daten gespeichert und können daher nicht durch Dritte missbraucht werden. Seien Sie dem Hacker immer einen Schritt voraus - mit Ihrem kompletten Datenschutzpaket können Sie Ihre komplette Familie schützen Ihre Identität wahren alle Ihre Passwörter Geräte-übergreifend verwalten alle Ihre Daten vor Diebstahl schützen alle Ihre Digitalen Momente schützen alle Ihre Konten und Kreditkarten vor Missbrauch schützen Mit dem Datenschutzpaket sind bis zu 3 Endgeräte für 1 Jahr + weitere 6 Monate (gratis) geschützt.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
-
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie gegenüber der herkömmlichen symmetrischen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein Vorteil gegenüber der symmetrischen Verschlüsselung ist, dass der öffentliche Schlüssel sicher übertragen werden kann, da er nicht geheim gehalten werden muss. Zudem ermöglicht die Public-Key-Kryptographie digitale Signaturen und die sichere Kommunikation zwischen Parteien, die sich nicht persönlich kennen. **
-
Wie funktioniert die Public-Key-Kryptographie und welche Vorteile bietet sie im Vergleich zur herkömmlichen Verschlüsselung?
Bei der Public-Key-Kryptographie gibt es zwei Schlüssel: einen öffentlichen und einen privaten. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Ein großer Vorteil ist, dass der öffentliche Schlüssel sicher verteilt werden kann, ohne die Sicherheit des privaten Schlüssels zu gefährden, was bei herkömmlichen Verschlüsselungsmethoden nicht möglich ist. **
-
Wie kann die Public Key Infrastructure (PKI) in verschiedenen Bereichen wie Informationssicherheit, E-Commerce und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationssicherheit eingesetzt werden, um die Authentifizierung von Benutzern und die Sicherheit von sensiblen Informationen zu gewährleisten. Im E-Commerce kann die PKI verwendet werden, um die Integrität von Transaktionen zu sichern und die Vertraulichkeit von Zahlungsinformationen zu gewährleisten. In der Netzwerksicherheit kann die PKI eingesetzt werden, um die Verschlüsselung von Datenübertragungen zu ermöglichen und die Authentifizierung von Netzwerkgeräten zu gewährleisten. Durch den Einsatz von Zertifikaten und digitalen Signaturen kann die PKI dazu beitragen, die Sicherheit und Vertrauenswürdigkeit von Daten in verschiedenen Bereichen zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.